O fluxo de trabalho de nuvem conectada do GitHub Copilot muda a forma como os desenvolvedores trabalham
A nova experiência de nuvem Copilot conectada do GitHub transforma o trabalho do agente de codificação em um fluxo de trabalho retomável que pode começar em um telefone, continuar em um navegador e terminar em um IDE ou CLI.
Resumo do Artigo
This article covers O fluxo de trabalho de nuvem conectada do GitHub Copilot muda a forma como os desenvolvedores trabalham. A nova experiência de nuvem Copilot conectada do GitHub transforma o trabalho do agente de codificação em um fluxo de trabalho retomável que pode começar em um telefone, continuar ...
Pontos-Chave
- Published: November 3, 2026
- Category: Developer Tools
- Tags: GitHub Copilot, coding agents, developer tools, cloud sandboxes, MCP
- Views: 56
- Reading time: ~24 min read
"A nova experiência de nuvem Copilot conectada do GitHub transforma o trabalho do agente de codificação em um fluxo de trabalho retomável que pode começar em um telefone, continuar em um navegador e terminar em um IDE ou CLI."
A atualização de 28 de outubro de 2026 do GitHub faz com que o Copilot pareça menos um recurso dentro de um editor e mais uma superfície de trabalho conectada para equipes de software. Uma sessão na nuvem pode começar em github.com, GitHub Mobile, CLI do Copilot, aplicativo Copilot, VS Code, Slack ou Microsoft Teams e, em seguida, continuar em outra superfície com seu contexto intacto. A mudança prática não é simplesmente “a codificação de IA está agora em mais lugares”. É que uma tarefa de agente pode se tornar um fluxo de trabalho persistente em vez de um chat que desaparece quando você fecha um aplicativo.
A nova experiência está disponível para usuários em planos pagos do Copilot e será lançada a partir de 28 de outubro. O GitHub afirma que as sessões em nuvem são executadas por padrão em sandboxes efêmeras e seguras na infraestrutura gerenciada pelo GitHub. Sua computação pode aproveitar o mesmo direito flexível de ações baseado em dólares usado para compilações, enquanto o faturamento do sandbox na nuvem começa em novembro de 2026. Para leitores que comparam software de desenvolvedor, este é um momento útil para olhar além da qualidade do modelo e perguntar até que ponto uma ferramenta de IA se adapta à maneira como o trabalho realmente se move entre dispositivos, repositórios e sistemas de equipe.
A mudança importante é a continuidade da sessão
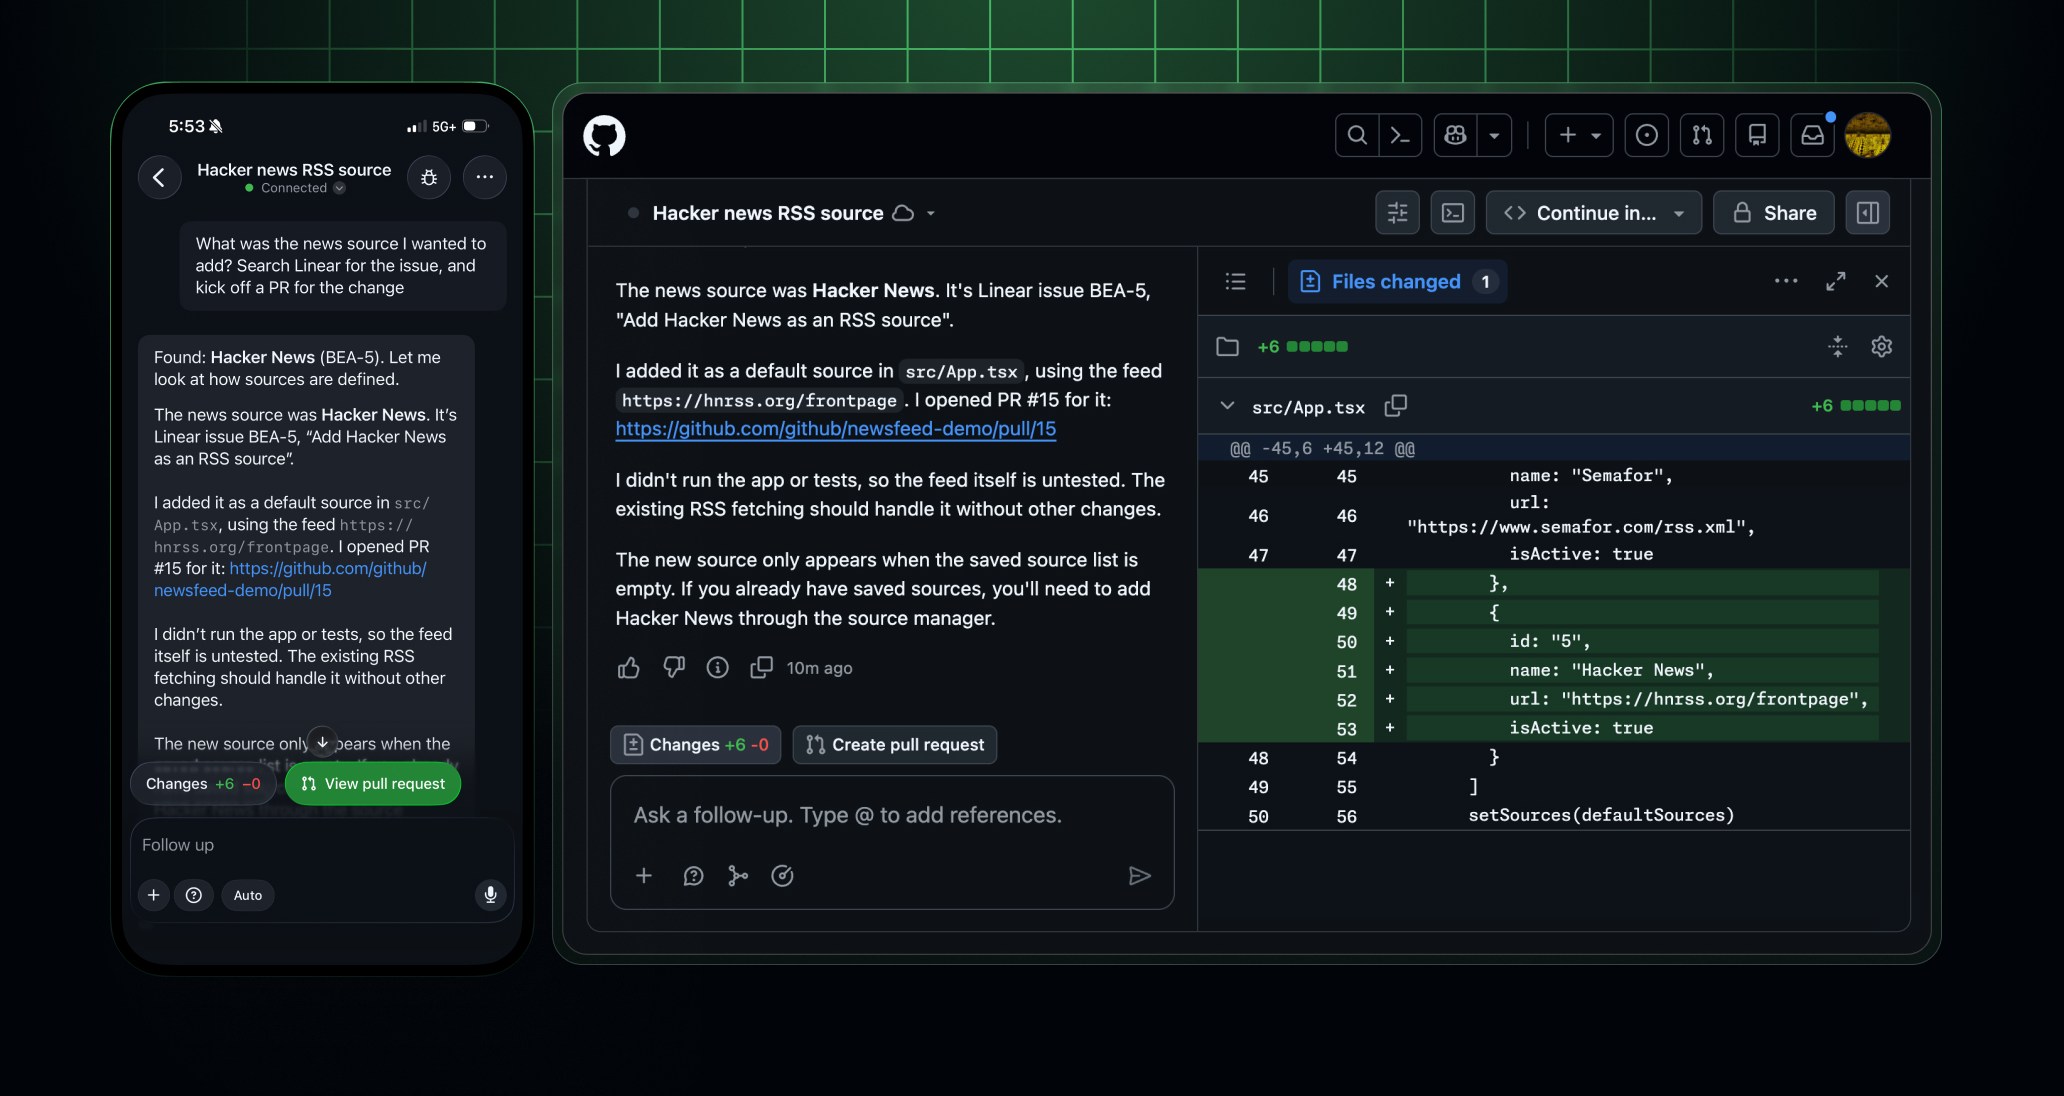
A maioria dos assistentes de codificação ainda faz o usuário reconstruir o contexto sempre que o trabalho passa de um laptop para um navegador ou telefone. A experiência Copilot conectada do GitHub aborda essa lacuna. Você pode descrever um bug do GitHub Mobile usando voz, anexar uma captura de tela ou começar a partir de um problema. Posteriormente, você pode abrir a mesma sessão em github.com, inspecionar o contexto do repositório, aprovar uma alteração e continuar no VS Code ou na CLI.
Essa continuidade é importante para tarefas que são naturalmente assíncronas. Um desenvolvedor pode pedir a um agente para investigar um teste com falha antes de ir para o trabalho, revisar o resultado por telefone e retornar a um ambiente local quando uma depuração mais profunda for necessária. Um líder de equipe pode seguir uma alteração de solicitação pull sem abrir todo o espaço de trabalho de desenvolvimento. O valor vem da redução do número de vezes que uma pessoa precisa reformular a tarefa, colar logs ou explicar quais repositórios e arquivos são relevantes.
A documentação do GitHub também descreve um limite entre a nuvem e a execução local. Os sandboxes em nuvem são isolados da máquina local, enquanto os usuários podem registrar um dispositivo local por meio do GitHub Mission Control e orientar sessões locais no GitHub Mobile. Essa distinção é importante: conveniência não significa que todas as tarefas devam ser executadas remotamente. As equipes ainda precisam decidir qual trabalho pertence a uma sandbox gerenciada, qual trabalho requer credenciais ou hardware locais e quais ações devem exigir aprovação.
Sandboxes na nuvem tornam os agentes mais úteis, mas não automaticamente mais seguros
Uma sandbox retomável resolve um problema operacional real. Os agentes podem ser executados sem consumir os recursos do laptop do desenvolvedor, e um instantâneo salvo pode possibilitar a retomada após o encerramento do ambiente. O GitHub afirma que os novos sandboxes não têm um limite total de sessão de execução de uma hora, o que torna mais práticas investigações mais longas e alterações em várias etapas.
No entanto, o isolamento é apenas uma parte de um fluxo de trabalho seguro. As permissões do repositório, políticas da organização, listas de permissões de ferramentas, segredos, acesso à rede e configurações de aprovação ainda definem o que um agente pode fazer. O GitHub afirma que o acesso às experiências na nuvem é regido por uma política “Copilot na nuvem”, e permissões de agentes gerenciados pela empresa e listas de permissões MCP podem ser aplicadas à experiência atualizada.
Uma implementação sensata começa com um trabalho de baixo risco: atualizações de documentação, diagnóstico de testes, pesquisa de dependências ou um patch proposto que ainda precisa de revisão humana. Antes de permitir uma automação mais ampla, as equipes devem auditar o que uma sessão pode ler, o que pode escrever, quais ferramentas externas pode chamar e como o uso é cobrado. Um agente rápido com permissões pouco claras não é uma ferramenta de desenvolvedor eficiente; é um risco operacional com uma interface refinada.
Os conectores reduzem a configuração do MCP e aumentam as necessidades de governança
O GitHub também anunciou servidores MCP verificados pelo GitHub, chamados conectores, em versão prévia pública. A ideia é simples: conectar um serviço uma vez e usá-lo no aplicativo Copilot, CLI, VS Code, sessões na nuvem e GitHub Mobile. GitHub lista serviços como Slack, Figma, Notion, Sentry, Linear, Cloudflare, Vercel e Work IQ entre as integrações iniciais.
Isso pode remover muitas configurações repetidas. Em vez de encontrar um servidor MCP, instalá-lo localmente, configurar credenciais em vários clientes e repetir o processo para cada laptop, uma equipe pode gerenciar uma conexão central. Um agente que investiga um erro de produção pode extrair o contexto relevante do Sentry, verificar um problema linear e comparar a alteração solicitada com o histórico do repositório sem forçar o desenvolvedor a copiar todos os detalhes no prompt.
A desvantagem é que a camada do conector passa a fazer parte da cadeia de fornecimento de software da organização. Os administradores devem revisar os escopos, os requisitos de login, a retenção de dados, as permissões do lado do serviço e se uma integração está habilitada para repositórios pessoais ou organizacionais. A conveniência é valiosa, mas a pergunta certa não é “O Copilot pode se conectar a este serviço?” É “Qual é o menor conjunto de permissões úteis para este fluxo de trabalho?”
O que muda para desenvolvedores individuais
Para um desenvolvedor individual, a atualização é mais útil quando o trabalho está fragmentado entre locais. Um fluxo de trabalho prático poderia ser assim:
- Comece com um problema, pull request, captura de tela ou nota de voz no GitHub Mobile.
- Deixe uma sessão na nuvem inspecionar o repositório e produzir um plano ou rascunho de mudança.
- Continue em github.com para revisar o contexto, as permissões e a comparação proposta.
- Mude para o VS Code ou Copilot CLI para testes locais, edições mais profundas ou trabalho específico do dispositivo.
- Use um serviço conectado somente quando ele adicionar informações que o repositório não contém.
- Registre o resultado final do teste e a decisão humana na solicitação pull.
Este fluxo de trabalho é um forte motivo para avaliar o conjunto de ferramentas circundante, não apenas o assistente. Um editor de código confiável, terminal, utilitário de captura de tela, organizador de arquivos, ferramenta de backup e cliente de repositório podem ser tão importantes quanto o modelo. O [catálogo de software] do BTTC (https://www.bttc.site/software) é um lugar prático para comparar utilitários que suportam essas etapas, enquanto o [blog do BTTC] (https://www.bttc.site/blog) cobre mudanças mais amplas no software e no fluxo de trabalho de IA.
O que as equipes devem verificar antes de habilitá-lo
A primeira verificação é o custo. O GitHub afirma que o direito de ações incluído se torna um pool compartilhado baseado em dólares que pode cobrir executores hospedados padrão, sandboxes de nuvem e executores hospedados maiores em planos elegíveis. Como cada produto tem sua própria taxa publicada, uma equipe deve estimar as tarefas representativas em vez de presumir que os minutos incluídos se traduzem diretamente no trabalho incluído do agente.
A segunda verificação é o design de permissão. Defina quais repositórios podem usar o Copilot na nuvem, quais usuários podem conectar serviços de terceiros, quais servidores MCP são permitidos e onde a aprovação é obrigatória. A terceira verificação é a evidência. Exija que o agente deixe um comando de teste, um resumo do arquivo alterado e uma trilha de revisão humana, em vez de tratar uma resposta de bate-papo bem-sucedida como prova de que o trabalho está correto.
Finalmente, meça se a continuidade da sessão realmente economiza tempo. Rastreie solicitações repetidas, sessões abandonadas, revise retrabalho, falhas de testes e uso da nuvem. O recurso é valioso quando remove a sobrecarga de coordenação sem ocultar as decisões das pessoas responsáveis pelo código.
Perguntas frequentes
A experiência de nuvem conectada do GitHub Copilot é gratuita?
O GitHub afirma que a nova experiência de nuvem conectada e sandboxes de nuvem estão disponíveis em planos pagos do Copilot. Os usuários do Copilot Free podem continuar usando o Copilot Chat em github.com e GitHub Mobile, mas a experiência conectada requer uma atualização quando aplicável. O uso do sandbox na nuvem começa a ser cobrado em novembro de 2026 e pode ser aproveitado do direito de ações incluído.
Uma sessão do Copilot pode se mover entre dispositivos móveis, web, VS Code e CLI?
Sim. GitHub descreve uma lista de sessões e contexto compartilhado em github.com, GitHub Mobile, aplicativo Copilot, VS Code e Copilot CLI. As capacidades exatas dependem da superfície, do acesso ao repositório, do plano e das políticas da organização.
Os sandboxes de nuvem do Copilot são iguais à execução de um agente no meu laptop?
Não. As sessões na nuvem são executadas em ambientes isolados gerenciados pelo GitHub por padrão. Um dispositivo local pode ser registrado separadamente quando uma tarefa precisa de arquivos locais, credenciais, hardware ou um ambiente controlado pelo desenvolvedor. As equipes devem escolher deliberadamente o local de execução.
Os conectores Copilot substituem todas as configurações do MCP?
Não. Os conectores verificados pelo GitHub reduzem a configuração dos serviços suportados, mas as organizações ainda podem precisar ativar políticas, aprovar listas de permissões e configurar o acesso do lado do serviço. Servidores MCP locais ou remotos personalizados continuam sendo uma opção separada.
Conclusão
A experiência de nuvem Copilot conectada do GitHub é importante porque muda a unidade de trabalho de uma única conversa de assistente para uma sessão que pode acompanhar o desenvolvedor. Captura móvel, contexto web, execução em nuvem, direção local, conectores e computação compartilhada podem tornar o desenvolvimento de agentes mais prático para equipes reais. Eles também tornam a governança, os controles de custos, as permissões e a análise de evidências mais importantes do que antes.
A melhor maneira de avaliar a atualização é executar um fluxo de trabalho restrito de ponta a ponta: começar com um problema de baixo risco, continuar em duas superfícies, inspecionar cada permissão e chamada de ferramenta, executar os testes e comparar o tempo e o retrabalho com um processo normal. Se o fluxo de trabalho ajudar, expanda-o gradualmente. Se você ainda estiver montando o restante da configuração do desenvolvedor, use as [páginas de descoberta de software] (https://www.bttc.site/software) do BTTC para encontrar os utilitários que tornam o lado humano do fluxo de trabalho mais rápido e seguro.