Kecerdasan hibrida di Windows: bagaimana container eksekusi Microsoft mengubah perangkat lunak AI
Microsoft sedang menjadikan Windows platform yang lebih terkendali untuk agen AI. Pelajari container eksekusi, model lokal, perutean cloud, dan cara menilai perangkat lunak ini.
Ringkasan Artikel
This article covers Kecerdasan hibrida di Windows: bagaimana container eksekusi Microsoft mengubah perangkat lunak AI. Microsoft sedang menjadikan Windows platform yang lebih terkendali untuk agen AI. Pelajari container eksekusi, model lokal, perutean cloud, dan cara menilai perangkat lunak ini.
Poin Penting
- Published: October 22, 2026
- Category: AI and Developer Tools
- Tags: Windows, AI agents, Microsoft Execution Containers, local AI, developer tools, software security
- Views: 76
- Reading time: ~19 min read
"Microsoft sedang menjadikan Windows platform yang lebih terkendali untuk agen AI. Pelajari container eksekusi, model lokal, perutean cloud, dan cara menilai perangkat lunak ini."
Ringkasan singkat
Pengumuman Microsoft untuk Windows pada 7 Oktober 2026 menunjukkan perubahan praktis dalam cara perangkat lunak AI berjalan di PC. Alih-alih memperlakukan agen sebagai aplikasi biasa yang memiliki akses penuh ke desktop pengguna, Windows menyediakan batas eksekusi berbasis kebijakan melalui Microsoft Execution Containers (MXC). Pada saat yang sama, kecerdasan hibrida membagi pekerjaan antara model lokal dan layanan cloud berdasarkan kemampuan, privasi, kinerja, dan biaya. Perubahan utamanya bukan sekadar “AI di Windows”, melainkan cara yang lebih mudah dikelola untuk membiarkan perangkat lunak bertindak atas nama pengguna.
Apa yang sebenarnya diubah Microsoft
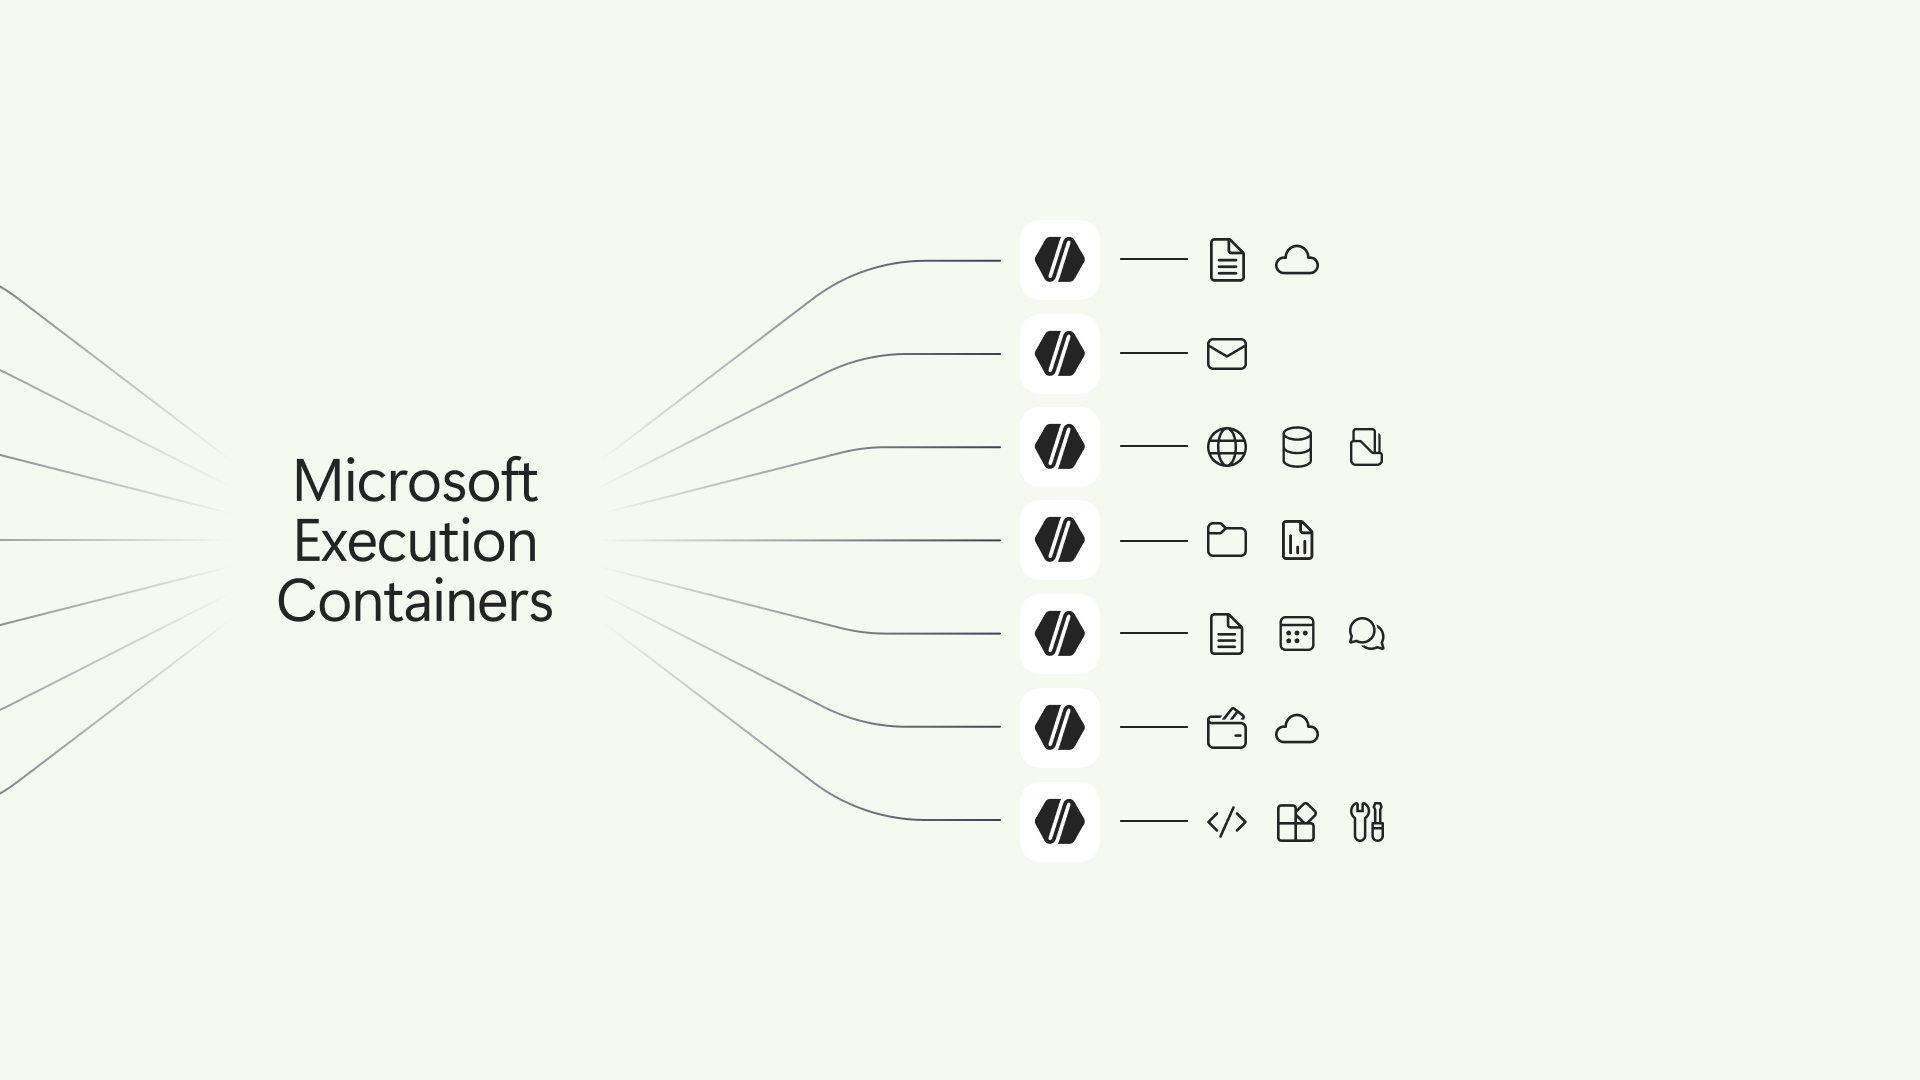
Bagian utama pengumuman tersebut adalah ketersediaan umum MXC di Windows 11. Menurut Windows Developer Blog, pengembang dan administrator TI dapat menentukan sumber daya yang boleh digunakan agen, termasuk file dan tujuan jaringan, sementara container menerapkan kebijakan itu saat runtime. Microsoft menjelaskan model keamanannya melalui tiga lapisan: containment, identitas, dan pengelolaan.
Agen bekerja berbeda dari aplikasi desktop tradisional. Aplikasi biasa biasanya mengikuti jalur kode yang dapat diprediksi. Agen dapat menafsirkan permintaan, memilih alat, membuat perintah, memeriksa hasil, lalu melanjutkan pekerjaan. Memberikan akses tanpa batas kepada agen lebih mirip menyerahkan kunci utama daripada memasang kalkulator. Model boleh membantu, tetapi tidak seharusnya menjadi pihak yang menentukan izinnya sendiri.
MXC menempatkan batas di luar model. Agen pemrograman, misalnya, dapat diizinkan membaca dan menulis satu repositori, memakai alat build, dan mengakses registri paket, tetapi dilarang menyentuh kredensial produksi, folder yang tidak terkait, atau tujuan jaringan sembarang. Jika prompt, plugin, atau perintah yang dibuat mencoba melewati kebijakan, lingkungan eksekusi dapat menolak operasi tersebut.
Kecerdasan hibrida menggabungkan AI lokal dan cloud
Containment menjawab pertanyaan “di mana agen boleh bertindak”. Kecerdasan hibrida menjawab “di mana komputasi harus dilakukan”. Pengumuman Windows Experience menjelaskan perutean cerdas, model lokal yang kuat, dan runtime berkinerja tinggi yang dapat memilih eksekusi lokal atau cloud.
Ini bukan sekadar pesan pemasaran. Inferensi lokal dapat mengurangi latensi, menjaga konteks sensitif tetap berada di perangkat, dan menghindari pengiriman setiap interaksi ke layanan berbayar. Model cloud tetap berguna untuk tugas yang sulit. Router yang baik dapat memakai model lokal kecil untuk klasifikasi atau ringkasan, lalu beralih ke cloud hanya ketika tugas membutuhkan model yang lebih besar atau pengetahuan eksternal.
Namun, “lokal” tidak otomatis berarti privat atau aman. Agen lokal masih dapat membaca terlalu banyak file, mengubah proyek yang salah, atau membocorkan informasi melalui ekstensi. Agen cloud bisa dikendalikan dengan baik jika izinnya sempit, sementara agen lokal bisa berbahaya jika mewarisi seluruh identitas pengguna. Pertanyaan penting bukan hanya tempat model berjalan, tetapi sumber daya apa saja yang dapat dijangkau seluruh alur kerja.
Mengapa container eksekusi penting bagi pengguna software
Bagi pengguna sehari-hari, MXC mungkin awalnya terlihat seperti fitur keamanan yang tidak terlihat. Nilainya menjadi jelas ketika software dapat mengatur file, mengedit dokumen, menjalankan skrip, memperbarui basis kode, atau mengoordinasikan beberapa alat. Semakin berguna sebuah agen, semakin penting untuk mengetahui apa yang dapat disentuh dan bagaimana menghentikannya.
Saat membandingkan utilitas AI, cari kontrol izin, catatan aktivitas yang terlihat, tindakan yang dapat dibatalkan, dan cara jelas untuk menjeda atau mencabut akses. Periksa apakah produk hanya memakai folder pilihan atau seluruh direktori pengguna, apakah akses jaringan dapat dimatikan, apakah kredensial diisolasi, dan apa yang dicatat oleh penyedia. Katalog software BTTC dapat membantu menemukan software produktivitas, pengembangan, dan keamanan, tetapi dokumentasi resmi tetap menjadi rujukan akhir untuk izin dan penggunaan data.
Hal ini juga menjadi sinyal kualitas bagi software non-AI. Produk yang menjelaskan sandbox, penyimpanan, dan jalur pembaruan lebih mudah dipercaya daripada produk yang hanya menjanjikan pengalaman otonom. Ketika agen menjadi kategori software biasa, batas keamanan akan menjadi bagian dari perbandingan produk.
Apa yang harus diuji pengembang
Mulailah dengan kebijakan yang sempit. Berikan agen hanya repositori atau folder yang dibutuhkan, izinkan tujuan jaringan seminimal mungkin, dan jauhkan kredensial produksi dari eksperimen pertama. Kemudian uji tindakan yang diizinkan dan yang dilarang. Batas yang baik harus memungkinkan build, pengujian, dan pengeditan sesuai kebutuhan, tetapi selalu menolak akses ke data yang tidak berhubungan.
Berikutnya periksa identitas dan bukti. Microsoft menyatakan bahwa arah platformnya bertujuan membedakan aktivitas agen dari aktivitas manusia serta menghubungkan kontrol dengan alat seperti Intune dan Agent 365. Tim harus memastikan log menunjukkan agen yang bertindak, kebijakan yang berlaku, alat yang dipanggil, dan perubahan yang terjadi setelahnya.
Terakhir, uji pemulihan. Hentikan agen di tengah tugas panjang, cabut izin, putuskan jaringan, pulihkan versi sebelumnya, dan ulangi alur setelah pembaruan. Untuk model lokal, ukur memori, latensi, baterai, dan perbedaan kualitas antara perutean lokal dan cloud. Untuk model cloud, ukur biaya, lokasi data, dan perilaku saat layanan tidak tersedia.
Rilis WSL containers juga menunjukkan bahwa lapisan eksekusi ini melampaui satu aplikasi Windows. Pengembang menggabungkan container Linux, AI lokal, alat Windows, dan layanan cloud. Model kebijakan yang konsisten dapat memudahkan pemahaman batas, tetapi setiap agen dan beban kerja tetap harus diuji sendiri.
Perubahan yang lebih besar: software mengikuti niat pengguna
Pengumuman Microsoft sejalan dengan pembahasan GitHub tentang ambient intelligence pada 15 Oktober 2026. Antarmuka bergerak dari perintah menuju hasil: pengguna menjelaskan tujuan, agen membuat rencana, alat menjalankan tugas, dan pengguna memeriksa bukti. Ini mengurangi gesekan, tetapi juga mengubah arti menggunakan software.
Pengalaman terbaik bukan selalu agen yang paling otonom. Yang lebih penting adalah gabungan inisiatif yang berguna dan batas yang mudah dipahami. Pengguna harus mengetahui apakah tugas berjalan lokal atau cloud, data apa yang tersedia, tindakan mana yang memerlukan persetujuan, dan cara membatalkan hasilnya. Pengembang membutuhkan konteks yang portabel, kebijakan yang dapat diulang, alat yang dapat diuji, dan log yang menjelaskan proses.
Pertanyaan umum
Apa itu Microsoft Execution Containers?
MXC adalah lapisan eksekusi berbasis kebijakan untuk agen AI. Pengembang dan administrator menentukan sumber daya seperti file dan tujuan jaringan, lalu runtime menegakkan batas tersebut tanpa hanya mengandalkan kepatuhan model.
Apakah menjalankan model AI secara lokal membuatnya aman?
Tidak. Eksekusi lokal dapat mengurangi latensi dan transfer data, tetapi agen masih mungkin memiliki akses berlebihan ke file, jaringan, atau kredensial. Keamanan bergantung pada batas, kebijakan, identitas, pemantauan, dan pemulihan secara keseluruhan.
Apakah MXC menggantikan sandbox Windows biasa?
Belum tentu. Microsoft menggambarkan MXC sebagai kumpulan pilihan containment untuk beban kerja agen. Pilihan yang tepat bergantung pada agen, data, dan tingkat isolasi yang dibutuhkan.
Apa langkah pertama untuk tim kecil?
Pilih alur kerja berisiko rendah, batasi akses ke repositori atau folder uji, hapus kredensial produksi, catat tindakan yang diharapkan, dan uji operasi yang seharusnya ditolak sebelum memakai data penting.
Di mana saya dapat membandingkan software untuk AI dan pengembangan?
Katalog software BTTC adalah tempat awal untuk menemukan alat produktivitas, pengembangan, dan utilitas. Periksa keamanan, kompatibilitas, harga, dan izin di situs resmi sebelum memasang.
Kesimpulan: otonomi membutuhkan batas
Kecerdasan hibrida Windows lebih menarik daripada chatbot yang lebih cepat karena menggabungkan perutean model dengan eksekusi tingkat sistem operasi. MXC memberi agen ruang kerja dan kebijakan tentang apa yang boleh disentuh; model lokal dan perutean cloud menentukan cara komputasi diberikan. Gagasan ini membuat software berbasis agen lebih praktis, tetapi tidak menghapus penilaian manusia. Mulailah dengan izin sempit, uji batas, simpan bukti, dan pilih alat yang batasnya sama jelas dengan kemampuannya.