Inteligencia híbrida en Windows: qué cambian los contenedores de ejecución de Microsoft para el software de IA
Microsoft está convirtiendo Windows en una plataforma más controlable para los agentes de IA. Explicamos los contenedores de ejecución, los modelos locales y el enrutamiento en la nube.
Resumen del Artículo
This article covers Inteligencia híbrida en Windows: qué cambian los contenedores de ejecución de Microsoft para el software de IA. Microsoft está convirtiendo Windows en una plataforma más controlable para los agentes de IA. Explicamos los contenedores de ejecución, los modelos locales y el enrutamiento en la ...
Puntos Clave
- Published: October 22, 2026
- Category: AI and Developer Tools
- Tags: Windows, AI agents, Microsoft Execution Containers, local AI, developer tools, software security
- Views: 78
- Reading time: ~20 min read
"Microsoft está convirtiendo Windows en una plataforma más controlable para los agentes de IA. Explicamos los contenedores de ejecución, los modelos locales y el enrutamiento en la nube."
Resumen en un minuto
Los anuncios de Microsoft para Windows del 7 de octubre de 2026 apuntan a un cambio práctico en la forma en que se ejecutará el software de IA en los PC. En lugar de tratar a un agente como una aplicación normal con acceso completo al escritorio del usuario, Windows ofrece límites de ejecución definidos por políticas mediante Microsoft Execution Containers (MXC). Al mismo tiempo, la inteligencia híbrida reparte el trabajo entre modelos locales y servicios en la nube según la capacidad, la privacidad, el rendimiento y el coste. La novedad no es simplemente “IA en Windows”, sino una forma más administrable de permitir que el software actúe en nombre del usuario.
Qué está cambiando Microsoft
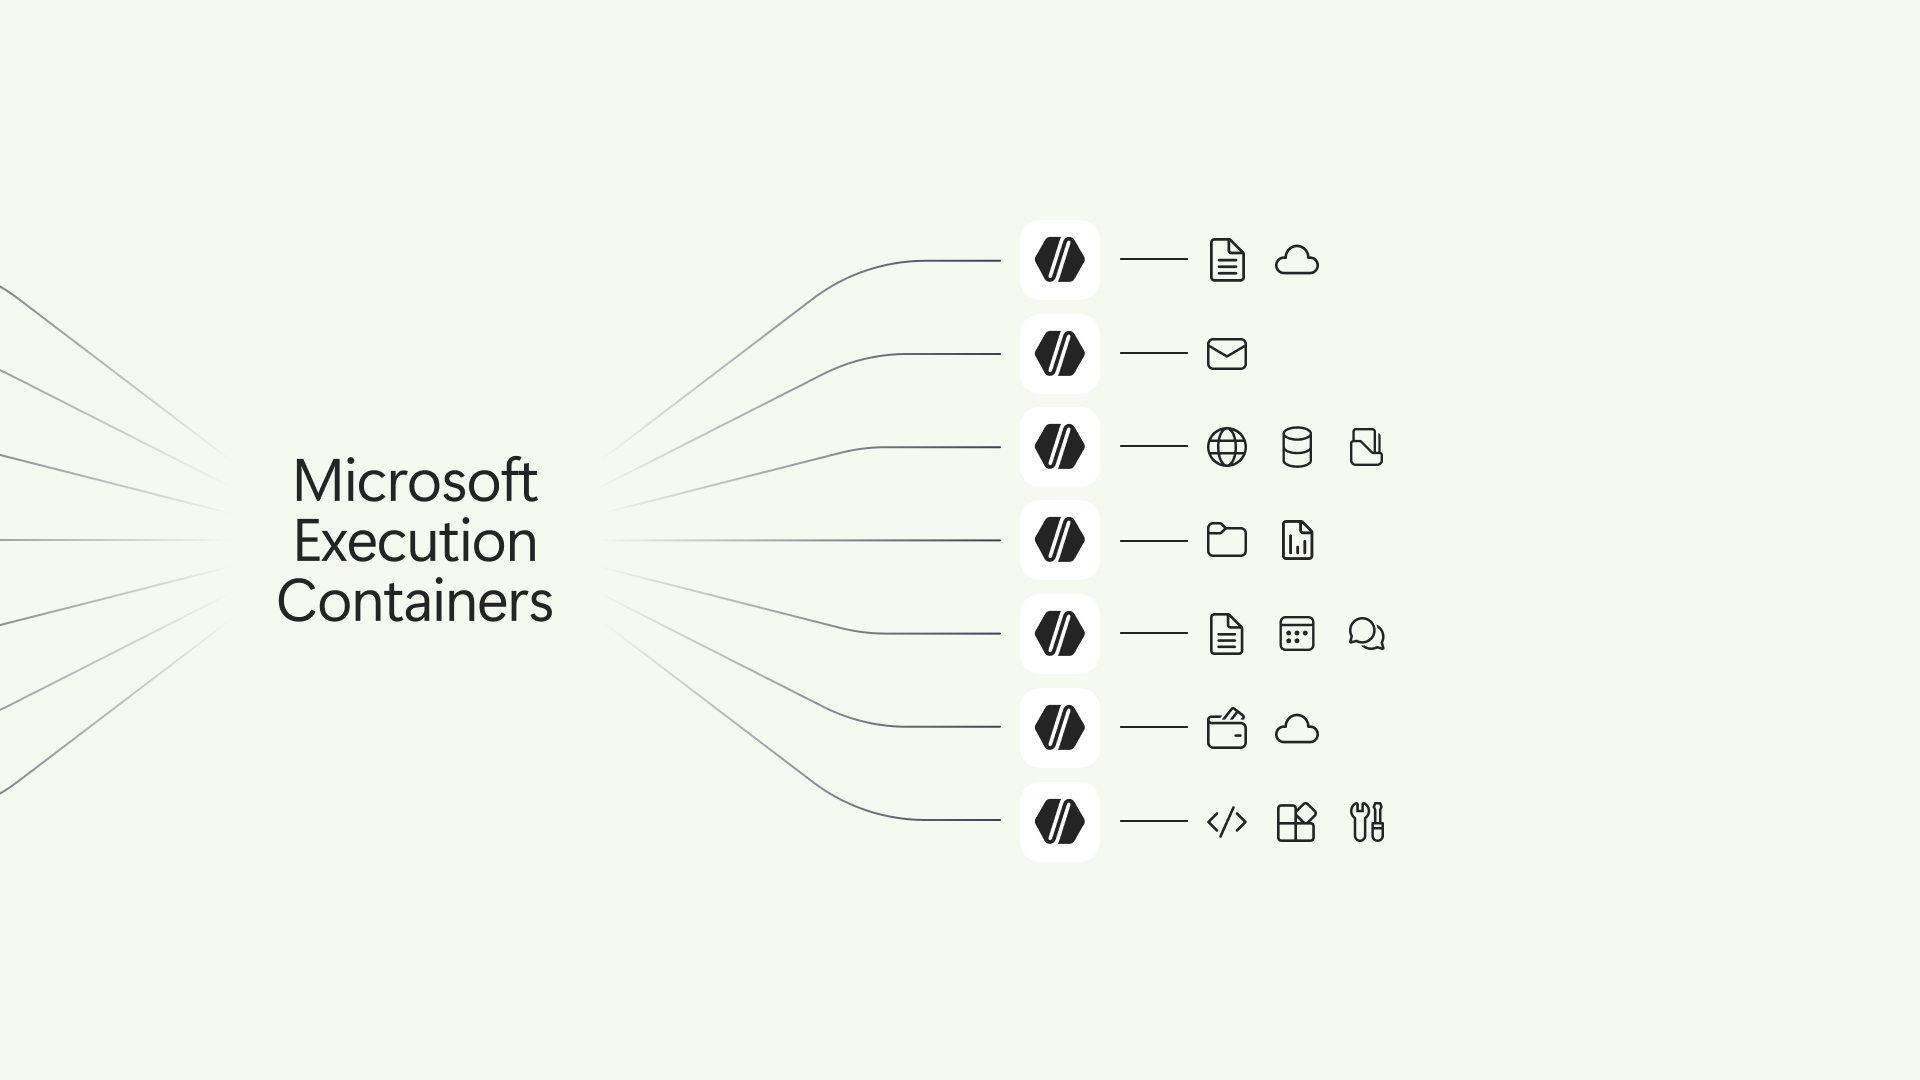
La parte central del anuncio es la disponibilidad general de MXC en Windows 11. Según el Windows Developer Blog, los desarrolladores y administradores de TI pueden definir los recursos que un agente puede utilizar, incluidos archivos y destinos de red, mientras que el contenedor aplica esas políticas durante la ejecución. Microsoft describe el modelo con tres capas: contención, identidad y administración.
Los agentes funcionan de manera distinta a las aplicaciones tradicionales. Una aplicación normal suele seguir un recorrido de código predecible. Un agente puede interpretar una petición, elegir herramientas, generar comandos, revisar resultados y continuar trabajando. Darle acceso sin restricciones se parece más a entregar una llave maestra que a instalar una calculadora. El modelo puede ayudar, pero no debería ser la autoridad que decide sus propios permisos.
MXC coloca el límite fuera del modelo. Un agente de programación podría leer y escribir en un repositorio concreto, usar herramientas de compilación y acceder a un registro de paquetes, pero no tocar credenciales de producción, carpetas ajenas o destinos de red arbitrarios. Si un prompt, un complemento o un comando generado intenta superar la política, el entorno de ejecución puede rechazar la operación.
La inteligencia híbrida combina modelos locales y nube
La contención responde a “dónde puede actuar el agente”. La inteligencia híbrida responde a “dónde debe realizarse el cálculo”. El anuncio de Windows Experience describe el enrutamiento inteligente, modelos locales capaces y un runtime de rendimiento que puede elegir entre ejecución local y en la nube.
No es solo una frase de marketing. La inferencia local puede reducir la latencia, mantener el contexto sensible en el dispositivo y evitar enviar cada interacción a un servicio con cobro por uso. Los modelos en la nube siguen siendo útiles para tareas complejas. Un buen enrutador puede usar un modelo local pequeño para clasificar o resumir y escalar solo cuando la tarea necesita un modelo mayor o conocimiento externo.
Sin embargo, “local” no significa automáticamente privado ni seguro. Un agente local todavía puede leer demasiados archivos, cambiar el proyecto equivocado o filtrar información a través de una extensión. Un agente en la nube puede estar bien controlado si sus permisos son limitados, mientras que un agente local puede ser peligroso si hereda toda la identidad del usuario. La pregunta importante no es solo dónde funciona el modelo, sino a qué recursos puede llegar todo el flujo de trabajo.
Por qué los contenedores importan a quienes compran software
Para los usuarios cotidianos, MXC puede parecer al principio una función de seguridad invisible. Su valor se vuelve evidente cuando el software puede organizar archivos, editar documentos, ejecutar scripts, actualizar una base de código o coordinar varias herramientas. Cuanto más útil es el agente, más importante resulta saber qué puede tocar y cómo detenerlo.
Al comparar utilidades de IA, busca controles de permisos, registros de actividad visibles, acciones reversibles y una forma clara de pausar o retirar el acceso. Comprueba si el producto usa solo carpetas elegidas o todo el directorio personal, si el acceso a la red es opcional, si las credenciales están aisladas y qué registra el proveedor. El catálogo de software de BTTC ayuda a descubrir herramientas de productividad, desarrollo y seguridad, pero la documentación oficial debe ser la referencia final para permisos y datos.
Esto también será una señal de calidad para el software que no es de IA. Un producto que explica su sandbox, almacenamiento y proceso de actualización es más fácil de evaluar que uno que solo promete autonomía. A medida que los agentes se conviertan en una categoría normal de software, los límites de seguridad formarán parte de la comparación.
Qué deben probar los desarrolladores
Empieza con una política estrecha. Da al agente solo el repositorio o la carpeta que necesita, permite el conjunto mínimo de destinos de red y deja las credenciales de producción fuera del primer experimento. Después prueba acciones permitidas y prohibidas. Un límite correcto debe permitir la compilación, las pruebas y la edición esperadas, pero rechazar de forma constante el acceso a datos que no corresponden.
A continuación revisa la identidad y las pruebas. Microsoft afirma que su dirección de plataforma busca distinguir la actividad del agente de la actividad humana y conectar los controles con herramientas como Intune y Agent 365. El equipo debe comprobar si los registros indican qué agente actuó, qué política se aplicó, qué herramienta se llamó y qué cambió después.
Por último, prueba la recuperación: detén el agente durante una tarea larga, retira un permiso, desconecta la red, restaura una versión anterior y repite el proceso después de una actualización. Con modelos locales, mide memoria, latencia, batería y diferencia de calidad entre el enrutamiento local y el de nube. Con modelos en la nube, mide coste, residencia de datos y comportamiento cuando el servicio no está disponible.
El lanzamiento reciente de WSL containers también muestra que la capa de ejecución va más allá de una sola aplicación de Windows. Los desarrolladores combinan contenedores Linux, IA local, herramientas de Windows y servicios en la nube. Un modelo de políticas uniforme puede facilitar el análisis de los límites, pero cada agente y carga de trabajo todavía necesita pruebas propias.
El cambio más amplio: software guiado por la intención
El anuncio de Microsoft coincide con la conversación de GitHub sobre la inteligencia ambiental del 15 de octubre de 2026. Las interfaces pasan de los comandos a los resultados: la persona describe un objetivo, el agente planifica, las herramientas ejecutan y el usuario revisa las pruebas. Esto reduce la fricción, pero también cambia lo que significa usar software.
La mejor experiencia no será necesariamente el agente más autónomo, sino el que combine iniciativa útil con límites comprensibles. Los usuarios deben saber si una tarea es local o de nube, qué datos están disponibles, qué acciones requieren aprobación y cómo deshacer el resultado. Los desarrolladores necesitan contexto portátil, políticas repetibles, herramientas comprobables y registros que expliquen el proceso.
Preguntas frecuentes
¿Qué son los Microsoft Execution Containers?
Son una capa de ejecución basada en políticas para agentes de IA. Los desarrolladores y administradores definen recursos como archivos y destinos de red, y el runtime aplica esos límites sin depender únicamente de que el modelo obedezca.
¿Ejecutar un modelo local hace segura la IA?
No. La ejecución local puede reducir la latencia y la transferencia de datos, pero el agente todavía puede tener demasiado acceso a archivos, red o credenciales. La seguridad depende del límite completo, la política, la identidad, la supervisión y la recuperación.
¿MXC sustituye a los sandboxes normales de Windows?
No necesariamente. Microsoft presenta MXC como un conjunto de opciones de contención para cargas de agentes. La elección depende del agente, los datos y el nivel de aislamiento necesario.
¿Qué debería hacer primero un equipo pequeño?
Elige un flujo de bajo riesgo, limita el acceso a un repositorio o carpeta de prueba, elimina las credenciales de producción, registra las acciones esperadas y prueba operaciones prohibidas antes de usar datos importantes.
¿Dónde puedo comparar software para flujos de IA y desarrollo?
El catálogo de software de BTTC es un punto de partida para descubrir herramientas de productividad, desarrollo y utilidades. Confirma la seguridad, compatibilidad, precio y permisos en el sitio oficial antes de instalar.
Conclusión: la autonomía necesita límites
La inteligencia híbrida de Windows es más interesante que un chatbot más rápido porque combina el enrutamiento de modelos con una historia de ejecución a nivel del sistema operativo. MXC ofrece al agente un espacio de trabajo y una política que define qué puede tocar; los modelos locales y el enrutamiento en la nube determinan cómo se entrega el cálculo. Estas ideas hacen más práctico el software agéntico, pero no eliminan el criterio humano. Empieza con permisos estrechos, prueba los límites, conserva las pruebas y elige herramientas cuyos límites sean tan claros como sus capacidades.